Le nouveau règlement européen sur les machines intègre la cybersécurité comme composante de la sécurité des équipements et encadre les fonctions de sécurité reposant sur un apprentissage automatique auto-évolutif. Les industriels européens doivent désormais considérer les risques numériques au même titre que les risques mécaniques ou électriques dans leurs analyses de conformité.
Mise à jour logicielle et conformité machine : un risque réglementaire sous-estimé
Un scénario gagne en fréquence dans les sites industriels : un éditeur déploie une mise à jour logicielle sur un automate ou un système de commande pour corriger une faille de sécurité informatique, et cette modification altère le comportement de la machine. Selon Bureau Veritas, une modification numérique qui crée ou augmente des risques existants peut être considérée comme substantielle. La partie qui réalise cette modification peut alors devoir assumer les responsabilités d’un fabricant et réévaluer la conformité de l’équipement.
Cette situation place les exploitants dans une position inconfortable. Ils ne maîtrisent pas toujours le contenu exact des mises à jour poussées par un fournisseur, mais portent la responsabilité de la conformité de leurs installations. Documenter chaque version logicielle et tracer ses effets sur les fonctions de sécurité devient une nécessité opérationnelle avant même d’être une obligation réglementaire.
Les entreprises qui gèrent des parcs de machines hétérogènes retrouvent sur risi.fr des ressources structurées pour cartographier ces enjeux de sécurité industrielle et piloter leur conformité face aux évolutions numériques.
Intelligence artificielle et surveillance des travailleurs : la frontière réglementaire de l’AI Act
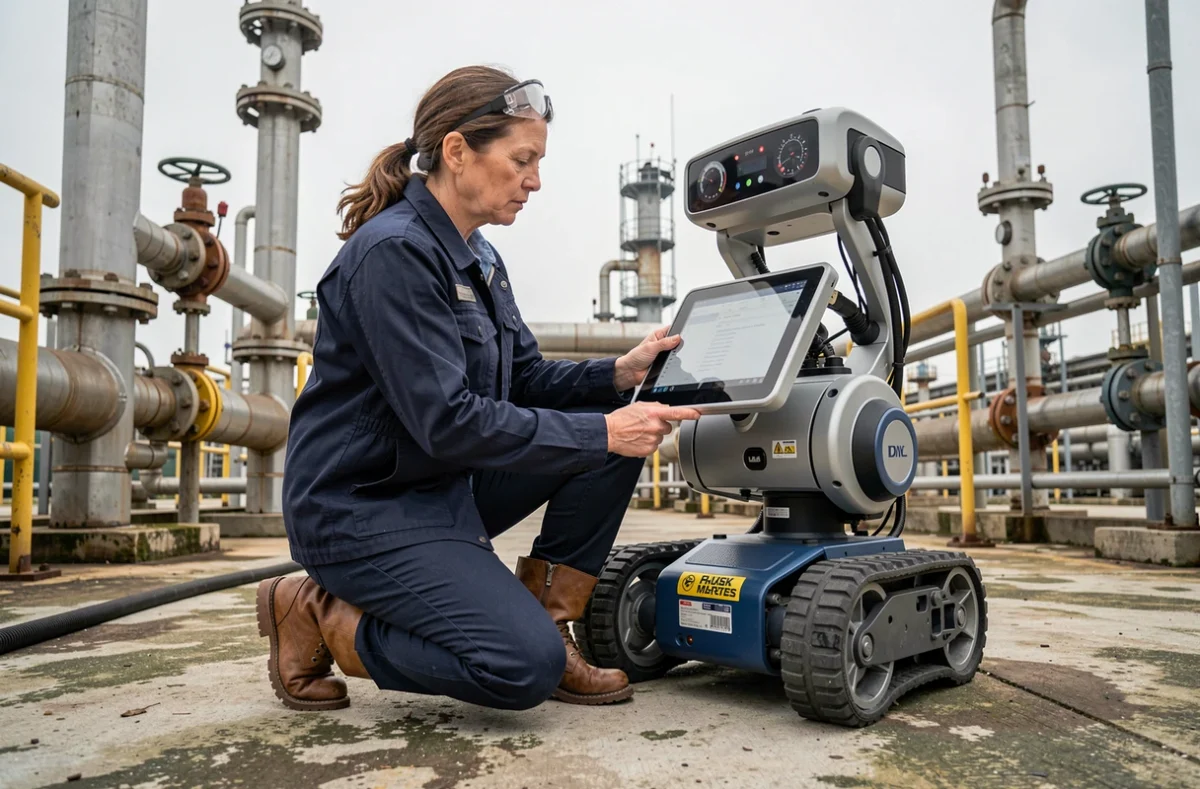
L’IA appliquée à la prévention des risques professionnels progresse rapidement. Des systèmes analysent les flux vidéo pour détecter le non-port d’EPI, repèrent des postures dangereuses ou anticipent des pannes mécaniques. Le bénéfice en matière de prévention est réel.
Le calendrier européen de l’AI Act distingue les systèmes d’IA selon leur finalité et leur niveau de risque. Certains systèmes liés à la gestion des travailleurs relèvent de catégories encadrées, ce qui impose des exigences de transparence et de contrôle humain. Un outil de prévention qui collecte des données comportementales sur les salariés peut basculer dans une catégorie à haut risque selon la finalité déclarée et les données traitées.
La question dépasse la performance technique. Elle concerne l’information des salariés, le périmètre des données collectées, les droits d’accès et les modalités de supervision. Un système de détection de fatigue par analyse faciale, par exemple, ne soulève pas les mêmes enjeux qu’un capteur de vibrations sur une pompe hydraulique.
Des normes harmonisées en retard sur le calendrier
Le Parlement européen a signalé des retards dans la production des normes harmonisées destinées à soutenir l’application des exigences de l’AI Act. Pour les industriels, cette situation complique la démonstration de conformité de leurs systèmes d’IA de sécurité. En l’absence de référentiel technique stabilisé, anticiper la documentation et la traçabilité des versions logicielles reste la seule stratégie défendable.
Directive NIS 2 et loi Résilience : les risques technologiques au-delà de l’équipement
La réglementation NIS 2 élargit la notion de risque technologique bien au-delà de la sécurité des équipements physiques. En France, sa transposition n’était pas achevée à la date de rédaction. Le projet de loi Résilience prévoit de renforcer plusieurs axes :
- La responsabilité directe de la direction en matière de cybersécurité, y compris dans les sites industriels classés
- La préparation à la continuité d’activité en cas d’incident cyber affectant des systèmes de contrôle-commande
- La prise en compte des prestataires et fournisseurs dans l’évaluation des risques, ce qui concerne directement les intégrateurs de systèmes de sécurité
Les entreprises industrielles doivent vérifier si elles entrent dans le périmètre élargi de cette directive. Confondre le projet de loi Résilience avec des obligations déjà en vigueur serait une erreur, mais ne pas s’y préparer en serait une autre. Les délais de mise en conformité, une fois le texte transposé, risquent d’être courts pour des organisations qui n’auraient pas anticipé.
Capteurs IoT et maintenance prédictive : ce que les données changent dans l’analyse des risques
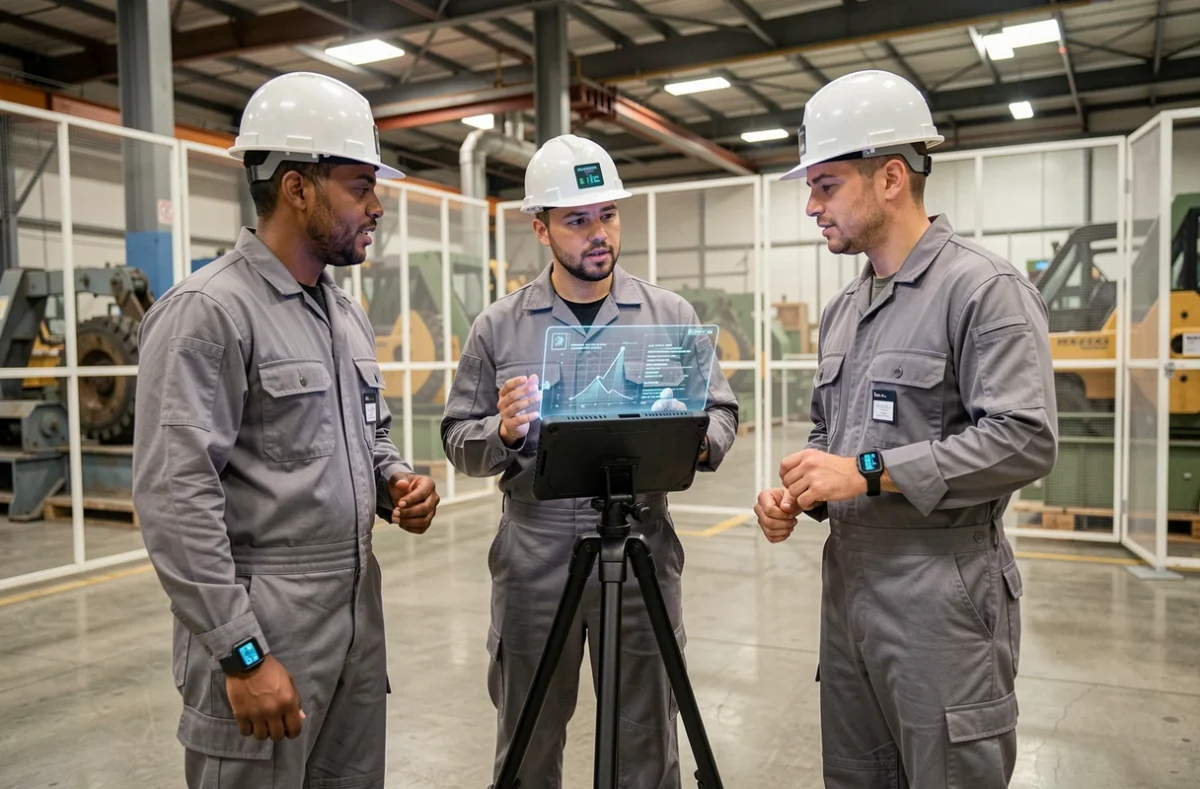
Les capteurs connectés déployés sur les équipements industriels (vibrations, température, pression, acoustique) alimentent des modèles de maintenance prédictive. L’objectif affiché est de remplacer les plans de maintenance calendaire par des interventions déclenchées sur la base de l’état réel des machines.
En pratique, la qualité de la prédiction dépend de la qualité et de la profondeur de l’historique de données. Un modèle entraîné sur quelques mois de fonctionnement d’une installation ne couvre pas les modes de défaillance rares, ceux qui provoquent précisément les accidents graves. Les scénarios à faible probabilité et fort impact restent le point aveugle des approches purement statistiques.
Données de fiabilité et retours d’expérience non structurés
L’ICSI (Institut pour une culture de sécurité industrielle) souligne l’intérêt de traiter les rapports d’anomalies disponibles en langage naturel non structuré grâce aux modèles d’apprentissage profond. Ces rapports, accumulés pendant des décennies sous forme de textes libres dans les bases de retour d’expérience, contiennent des signaux faibles qu’un analyste humain ne peut pas croiser systématiquement.
L’opacité structurelle des réseaux de neurones utilisés pour ce traitement pose un problème spécifique : les techniques de démonstration de sécurité appliquées aux logiciels classiques (déterministes, auditables ligne par ligne) ne fonctionnent pas pour ces systèmes. La nature non déterministe de ces modèles et leur capacité à évoluer avec de nouvelles données rendent chaque version potentiellement différente de la précédente dans ses conclusions.
L’ensemble de ces évolutions réglementaires et techniques dessine un paysage où la gestion des risques industriels ne se limite plus à la mécanique et à la chimie. La conformité devient un processus continu qui intègre logiciel, données et cybersécurité à chaque étape du cycle de vie d’un équipement. Les entreprises qui traitent ces dimensions séparément s’exposent à des angles morts que ni un capteur ni un algorithme ne combleront seuls.